Pranešimas apie phishingo kampaniją, nukreiptą prieš Hostico
Hostico prekės ženklas yra taikinių didelio masto išpuoliui priešinga phishing kampanijai. Sužinokite, kaip atpažinti sukčius pranešimus ir kokių apsaugos priemonių rekomenduojame.
Paskutinėmis dviem dienomis „Hostico“ prekės ženklas tapo plačios apimties phishingo kampanijos taikiniu, kurios metu platinami sukčiški el. laiškai, neatlygintinai naudojant mūsų įmonės tapatybę. Šių laiškų tikslas yra klaidinti gavėjus ir priversti juos prisijungti prie kenksmingų interneto svetainių, kuriose gali būti pažeisti asmeniniai duomenys, prisijungimo informacija arba banko duomenys.
Viena signalizacijos buvo gautos šeštadienį, 2026 metų spalio 10 dieną, apie 13:00 val., kai keli gavėjai pranešė mums apie įtartinus el. laiškus, kurie buvo pristatyti kaip oficialūs Hostico pranešimai. Sekmadienį, 2026 metų spalio 11 dieną, sukčiavimo veikla žymiai sustiprėjo, buvo nustatyti pakartotiniai pranešimų srautai, siunčiami .ro domenų turėtojams.
Kokie veiksmų ėmiausi iki šiol?
Tuoj po gauti pirmuosius pranešimus, pradėjome būtinus žingsnius informuoti vartotojus ir riboti šios kampanijos poveikį.
Pirmame etape, mes publikavome įspėjimus svetainės Hostico pranešimų skyriuje, taip pat mūsų oficialiose socialinės medijos kanalose, kad atkreiptume dėmesį į sukčiavimo pranešimus, kurie yra apyvartoje.
Paraleliai buvo perduoti pranešimai apie piktnaudžiavimą atsakingoms subjektams, administruojančioms atvirus domėnus, dalyvaujančius atakoje. Šie pranešimai buvo skirti tiek domenui, susietam su adresais, naudojamais žinučių siuntimui, tiek domenui, naudojamam nukreipti gavėjus į kenksmingas svetaines.
Turint omenyje intensyvėjant kampaniją sekmadienį, 2026 m. spalio 11 d., nuspręsta išplėsti informavimo priemones. Taigi, buvo išsiųsta pranešimas per naujienlaiškį visiems Hostico klientams, o ši informacija taip pat buvo paskelbta mūsų tinklaraštyje, kad ją galėtų peržiūrėti bet kas, kas gauna tokį pranešimą.
Kaip galima identifikuoti sukčius pranešimus?
Puolėjai bando sukurti įspūdį, kad pranešimai yra iš Hostico, naudodami kompanijos pavadinimą ir elementus, kurie gali užsiminti apie teisėtą komunikaciją. Tokios bandymos gali sukelti problemas, susijusias su paslaugomis, domenais, sąskaitomis ar paskyros saugumu, kad paskatintų gavėjus veikti nesitikrinant užklausos autentiškumo.
Svarbus elementas yra nuorodos, kurios pateiktos šiuose pranešimuose. Jos nukreipia vartotojus į svetaines, imituojančias teisėtas puslapius, siekiant surinkti įvestą informaciją, įskaitant slaptažodžius ar banko kortelių duomenis.
Norint palengvinti šių sukčiavimo bandymų identifikavimą, pateikiame žemiau pavyzdį žinutės, siųstos esamos kampanijos metu. Ji iliustruoja, kaip nusikaltėliai bando pasinaudoti Hostico tapatybe, kad suteiktų patikimumo užklausoms ir paskatintų gavėjus paspausti išorinius langelius.
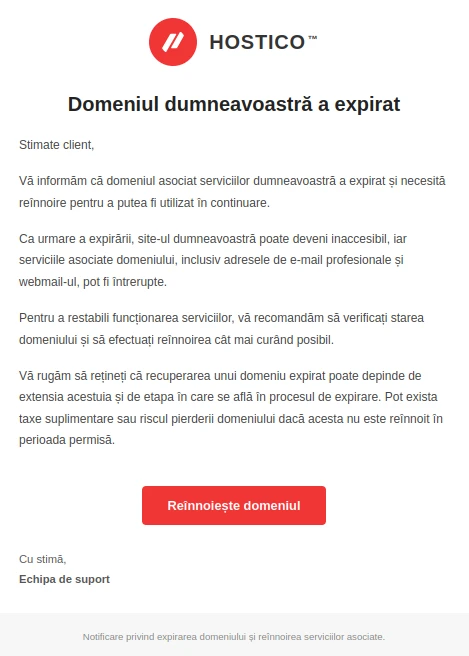
Minime, kad pateiktas pavyzdys nebūtinai yra vienintelis galimas cirkuliuojančių žinučių variantas, tai yra variantas, kuris šiuo metu buvo identifikuotas. Turinys, siuntėjų adresai ir naudojami nuorodos gali keistis kampanijos metu, todėl rekomenduojame nesiremti tik panašumu su iliustruota žinute.
Kol kas, tarp nustatytų adresų, kurie naudojami apgaulingų pranešimų platinimui, yra:
- support@sin1.singularitymfg.com
- support@haysoft.com.br
Important: Dvi el. pašto adresai nėra neatitikimais vieninteliais naudojamais . Atakavimo dalyviai gali naudoti ir kitas el. pašto adreses ar domenus, kad tęstų kampaniją. Šiuo požiūriu rekomenduojame patikrinti bet kokį įtartiną pranešimą, nesvarbu, kokia adresa ar siuntėjo vardu jis būtų rodomas.
Pažymime, kad šie pranešimai nėra siunčiami Hostico ir neatspindi mūsų įmonės oficialių komunikacijų.
Kaip patikrinti, ar žinutė yra iš Hostico?
Oficialios pranešimai apie paslaugas, už kurias sudaryta sutartis, siunčiami į klientų paskyrų ar įgaliotų subkontakčių el. pašto adresus. Tarp oficialių adresų, naudojamų Hostico, yra:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | commercial@hostico.com
- techninis@hostico.lt | techninis@hostico.com
Siuntėjo adreso patikrinimas yra pirmas žingsnis, tačiau neturėtų būti vienintelis kriterijus, į kurį reikia atsižvelgti, nes tam tikros apgaulingos žinutės gali suklastoti net ir informaciją, rodoma siuntėjo laukelyje.
Jei gaunate pranešimą, kuriame prašoma atlikti mokėjimą, atnaujinti prisijungimo duomenis arba patvirtinti asmeninę informaciją, rekomenduojame tiesiogiai apsilankyti svetainėje hostico.ro, įvedant adresą naršyklėje rankiniu būdu, nenaudojant nuorodų iš įtartino pranešimo.
Apmokėjimai ir mokėjimų būklė gali būti patikrinti Hostico klientų zonoje, Finansų skyriuje. Bet kokia mokėjimo operacija turi būti atliekama tik per oficialius kanalus ir mokėjimų apdorotoją, kurį naudoja Hostico.
Ką turite daryti, jei paspaudėte ant įtartino nuorodos?
Jei gavote vieną iš šių pranešimų, paprastas el. pašto gavimas nereiškia, kad jūsų informacija buvo pažeista. Tačiau svarbu nepasiekti nuorodų ir nesuteikti duomenų per nurodytas svetaines.
Jei jau pasiekėte sukčiavimo nuorodą arba įvedėte informaciją į įtartiną puslapį, rekomenduojame imtis šių veiksmų, atsižvelgiant į atskleistus duomenis:
- Keisti Hostico paskyros slaptažodį. Jei įvedėte prisijungimo duomenis į įtartiną puslapį, nedelsdami atkirkite klientų paskyros slaptažodį. Jei ta pati slaptažodį naudojate ir kitose paslaugose, pakeiskite jį ir ten.
- Įgalinkite dviejų faktorių autentifikavimą (2FA). Ši funkcija suteikia papildomą saugumo lygį nuo neautorizuoto prieigos. Galite peržiūrėti dviejų faktorių autentifikavimo įgalinimo dokumentaciją.
- Susisiekite su savo kortelę išdavusia banka nedelsiant. Jei pateikėte banko duomenis ar kortelės informaciją, prašykite įvertinti situaciją ir, jei reikia, užblokuoti arba pakeisti kortelę, kad būtų išvengta neautorizuotų operacijų.
- Patikrinkite paskyros veiklą. Sekite bet kokius neįprastus prisijungimus, nesankcionuotus pakeitimus ir operacijas, kurių neatpažįstate.
- Patikrinkite įrenginio saugumą. Jei atsisiuntėte arba vykdėte failus, gautus iš įtartinų žinučių, atlikite nuskaitymą su atnaujinta saugumo sprendimu.
Phishingo kampanijos gali greitai vystytis, tiek keičiant siuntimo adresus, tiek naudojant naujas domenų ar žinučių variantus. Dėl to, kad nustatymas sukčiavimo adreso negarantuoja, jog vėlesnės bandymos naudos tą pačią šaltinį.
Raginame elgtis atsargiai su bet kokia nesikviesta komunikacija, kuri prašo skubiai atlikti mokėjimą, prisijungti ar pateikti konfidencialią informaciją. Jei kyla neaiškumų, tiesioginis patikrinimas per oficialius kanalus visada yra pageidautinas, palyginti su nuorodos atidarymu įtartiname pranešime.
Norint klausimų, patvirtinti kai kurių pranešimų autentiškumą ar pranešti apie sukčiavimo bandymus, naudojančius Hostico tapatybę, galite susisiekti el. paštu office@hostico.com arba per oficialią kontaktų puslapį.
Ačiū visiems, kurie pranešėte apie šiuos bandymus. Pateikta informacija leido mums reaguoti dar nuo pirmųjų identifikuotų pranešimų ir per trumpą laiką informuoti kuo daugiau vartotojų.

